Zwischen PHP-Schwachstelle und von Hackern aufgewärmte Tiefkühltruhen passt immer noch eine IT-Sicherheitsfachmesse. Die it-sa in Nürnberg hat sich mittlerweile unangefochten als größte Fachmesse für IT-Sicherheit in Europa etabliert – und wird diesem Anspruch auch bei den Zahlen gerecht: Über 30.000 Besucher und mehr als 1.000 Aussteller zeichnen ein deutliches Bild der Branche. Wie schon in den vergangenen Jahren beflügeln akute Sicherheitsvorfälle das Geschäft, in diesem Jahr noch einmal verschärft durch KI-gestützte Bedrohungen. Dass KI das beherrschende Thema war, ließ sich kaum übersehen: Fast jeder Aussteller hatte etwas mit künstlicher Intelligenz im Angebot. Inwieweit hinter den Versprechen jeweils echter Nutzen steckt, ließ sich im Messetrubel natürlich nicht im Detail nachprüfen, von mir schon gar nicht.
CeBIT-Atmosphäre und gangbreite Capybaras
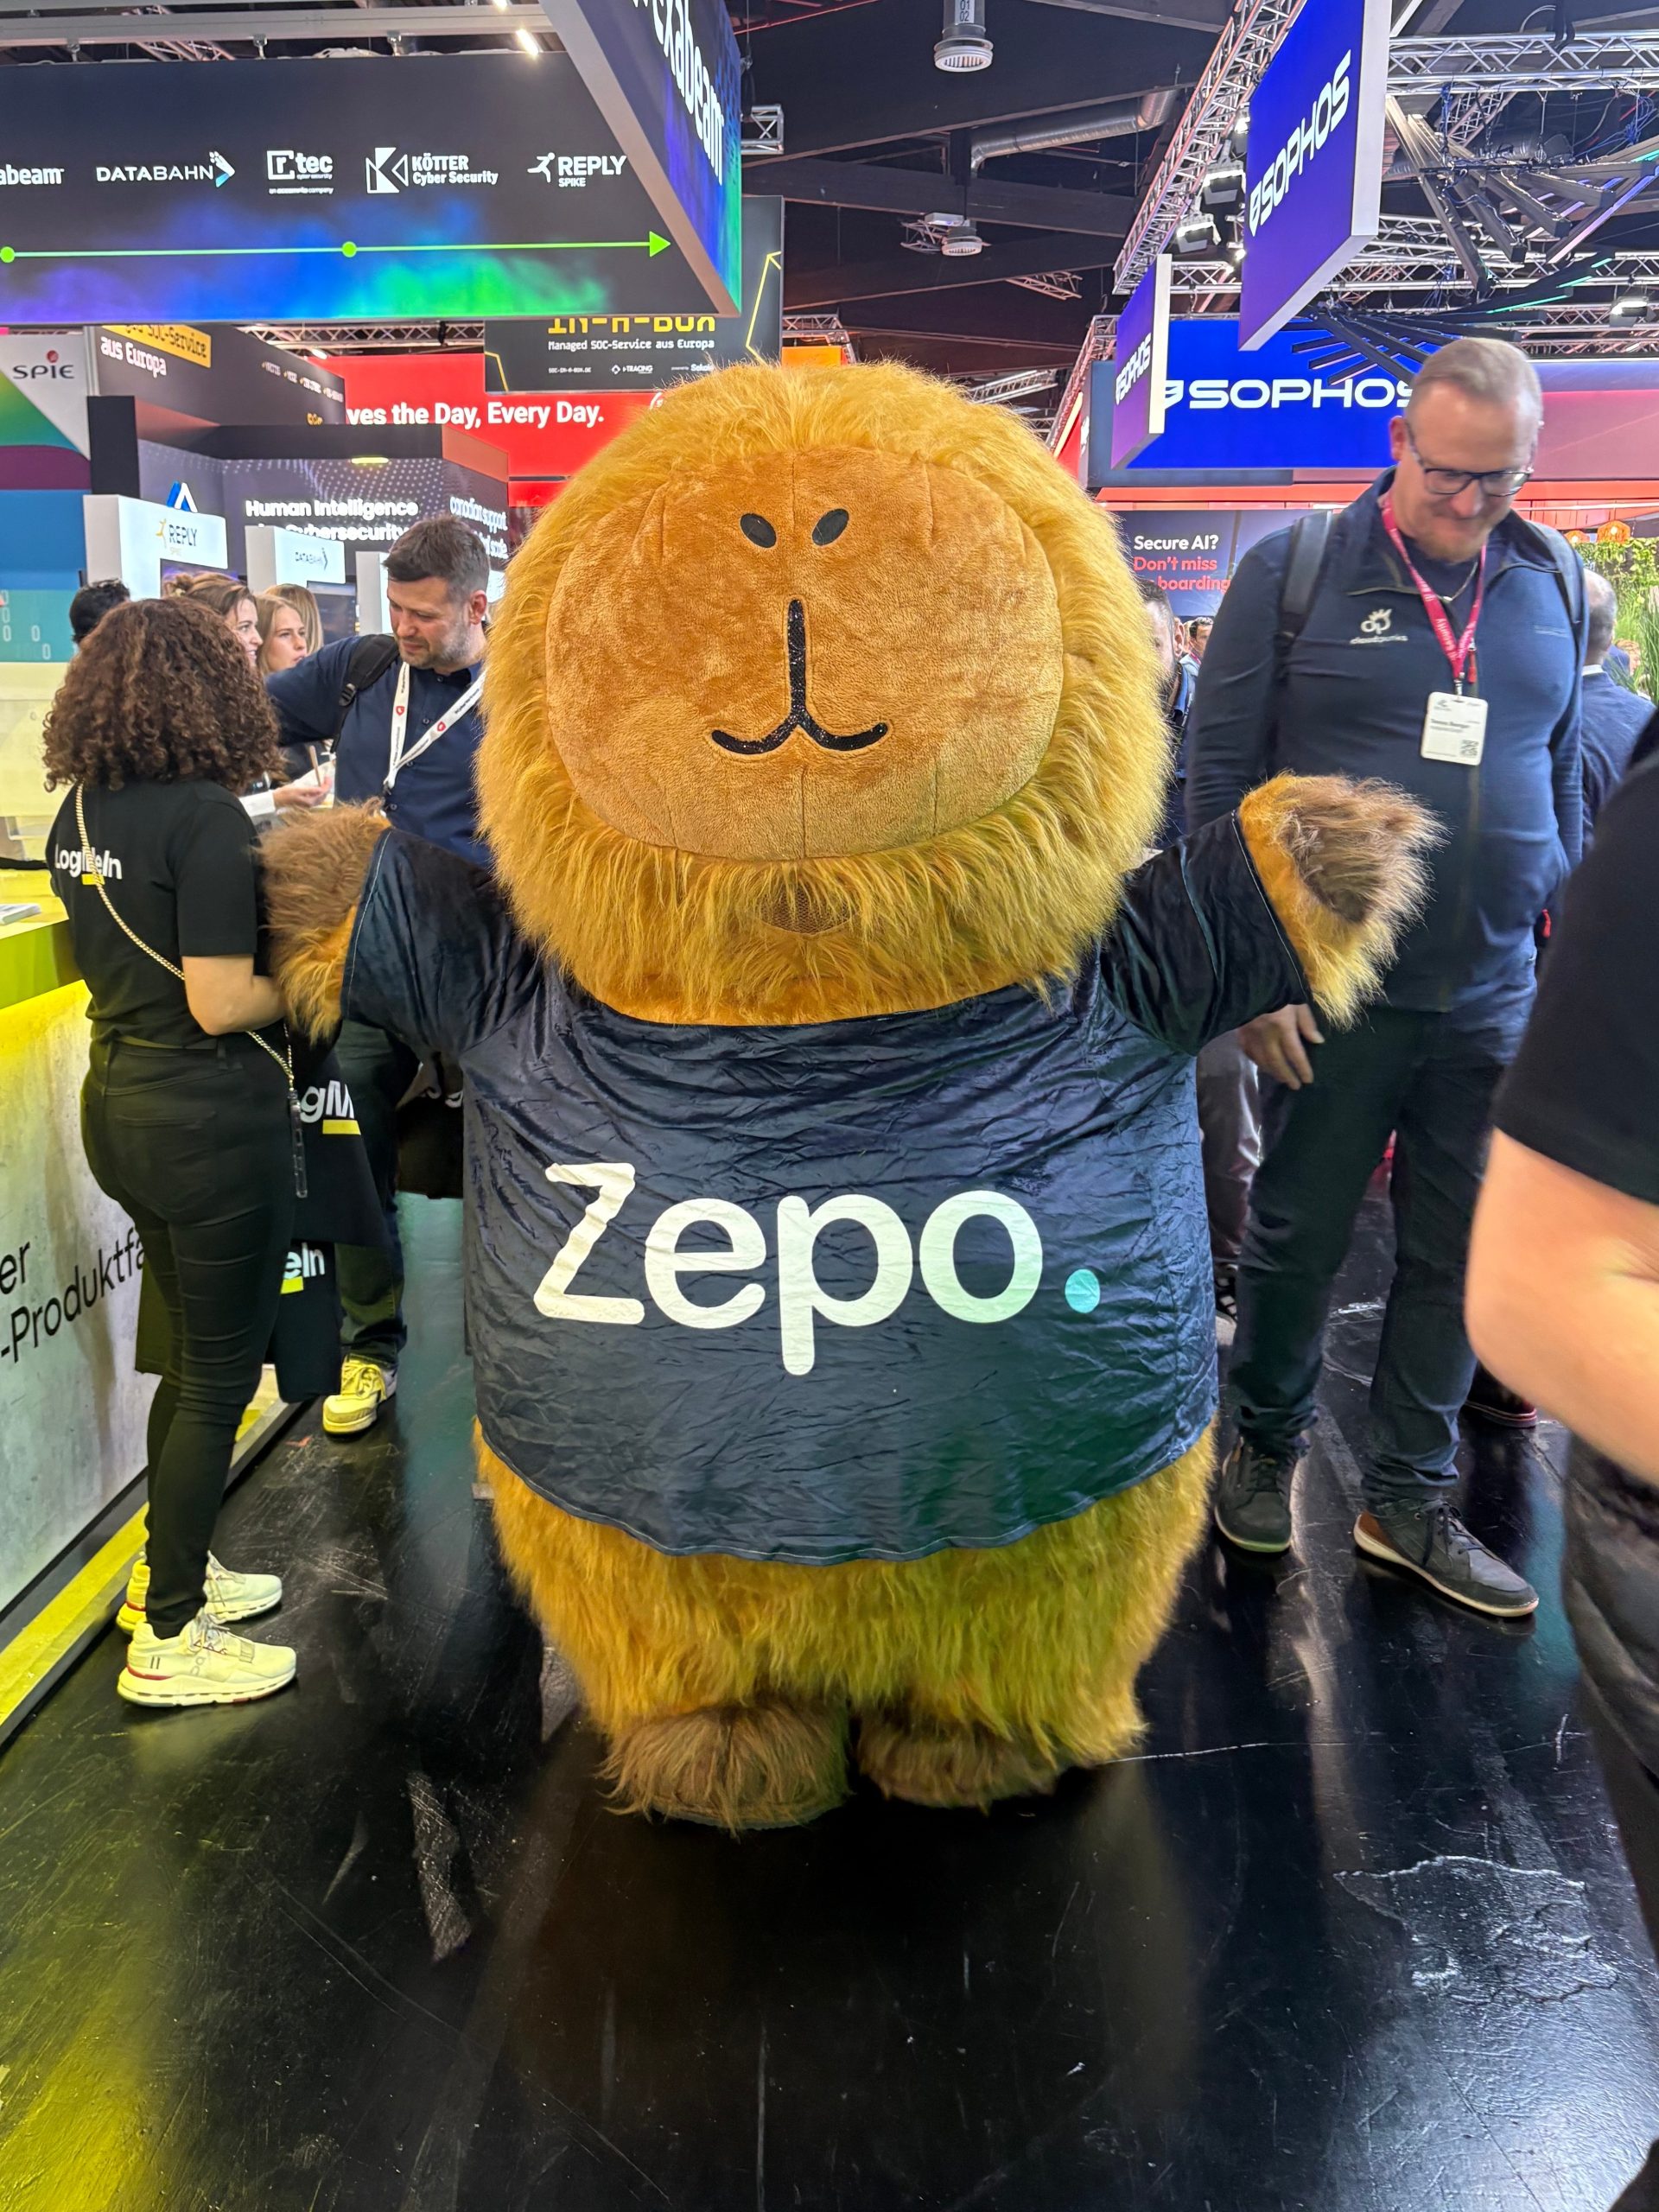
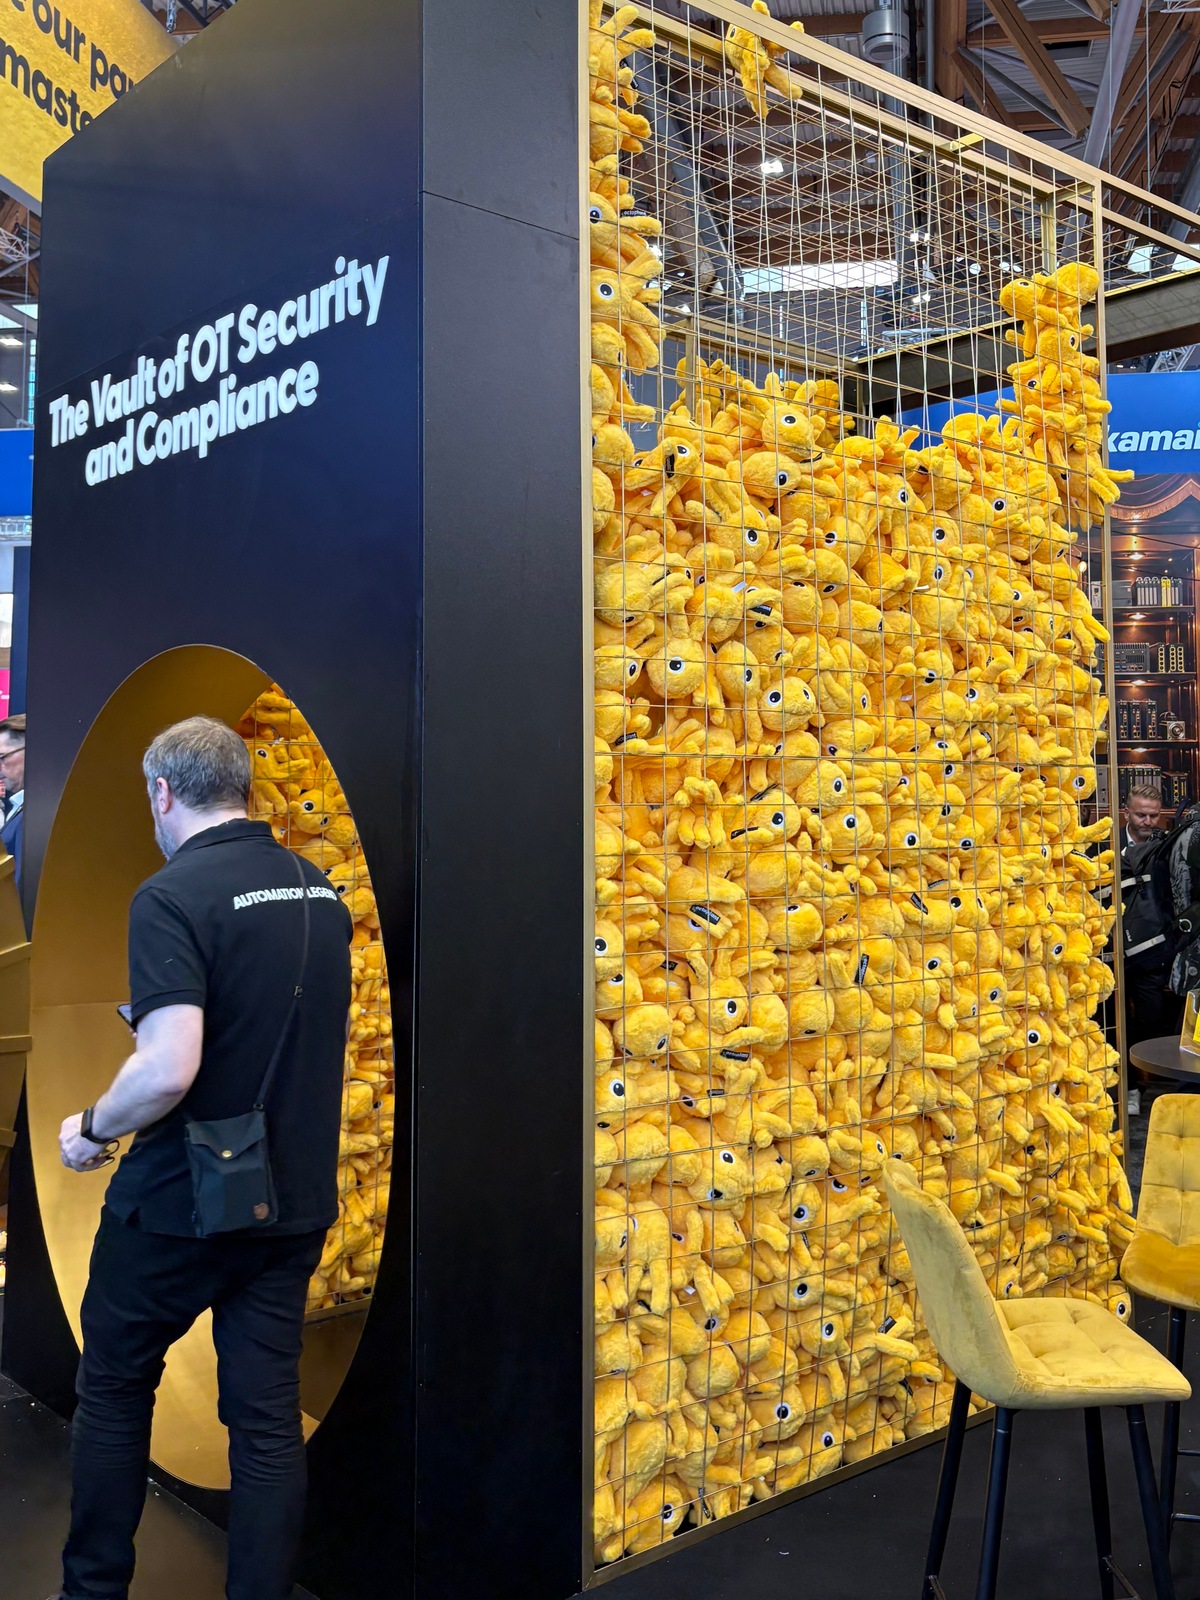
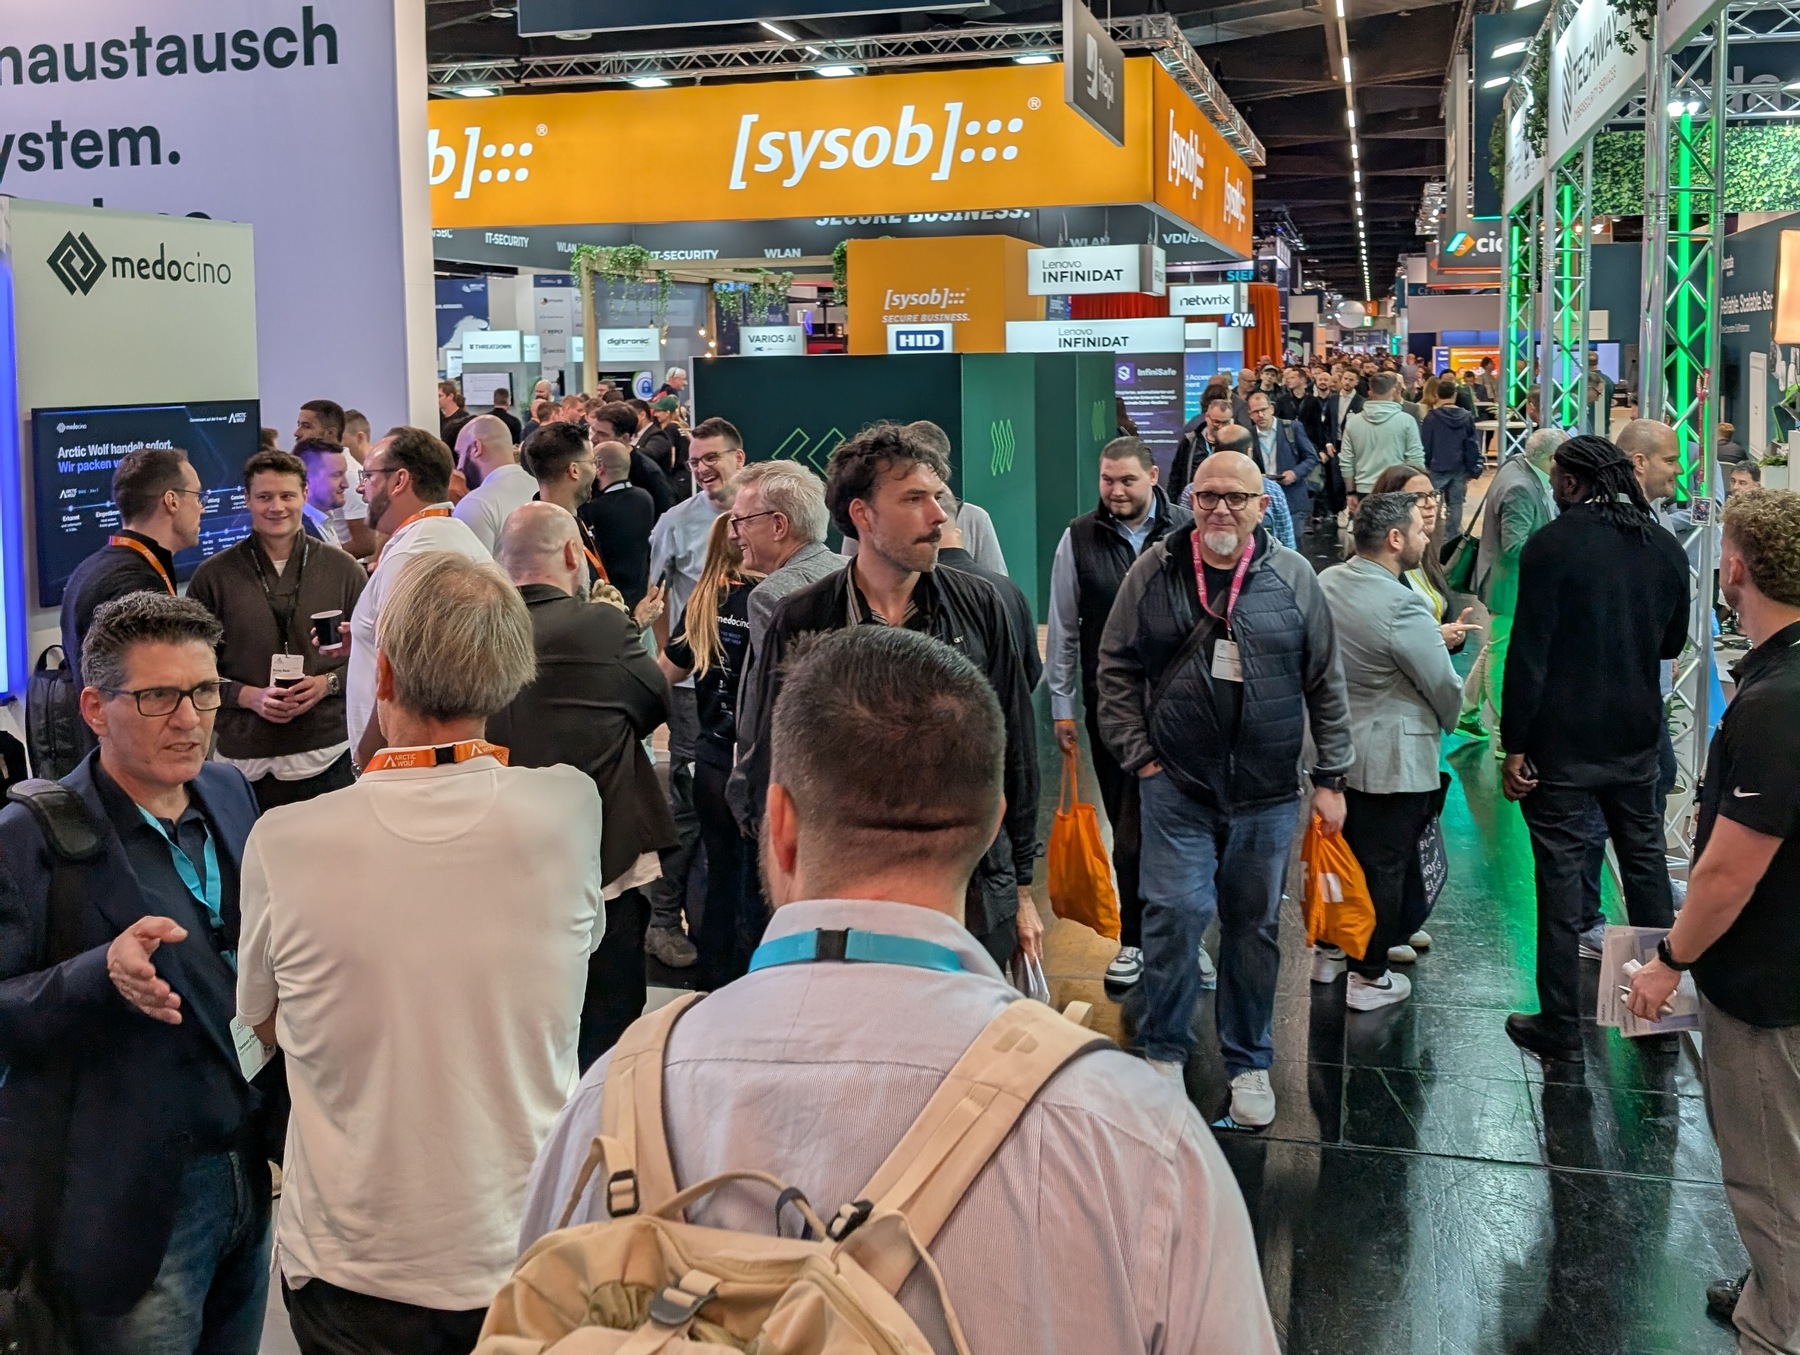
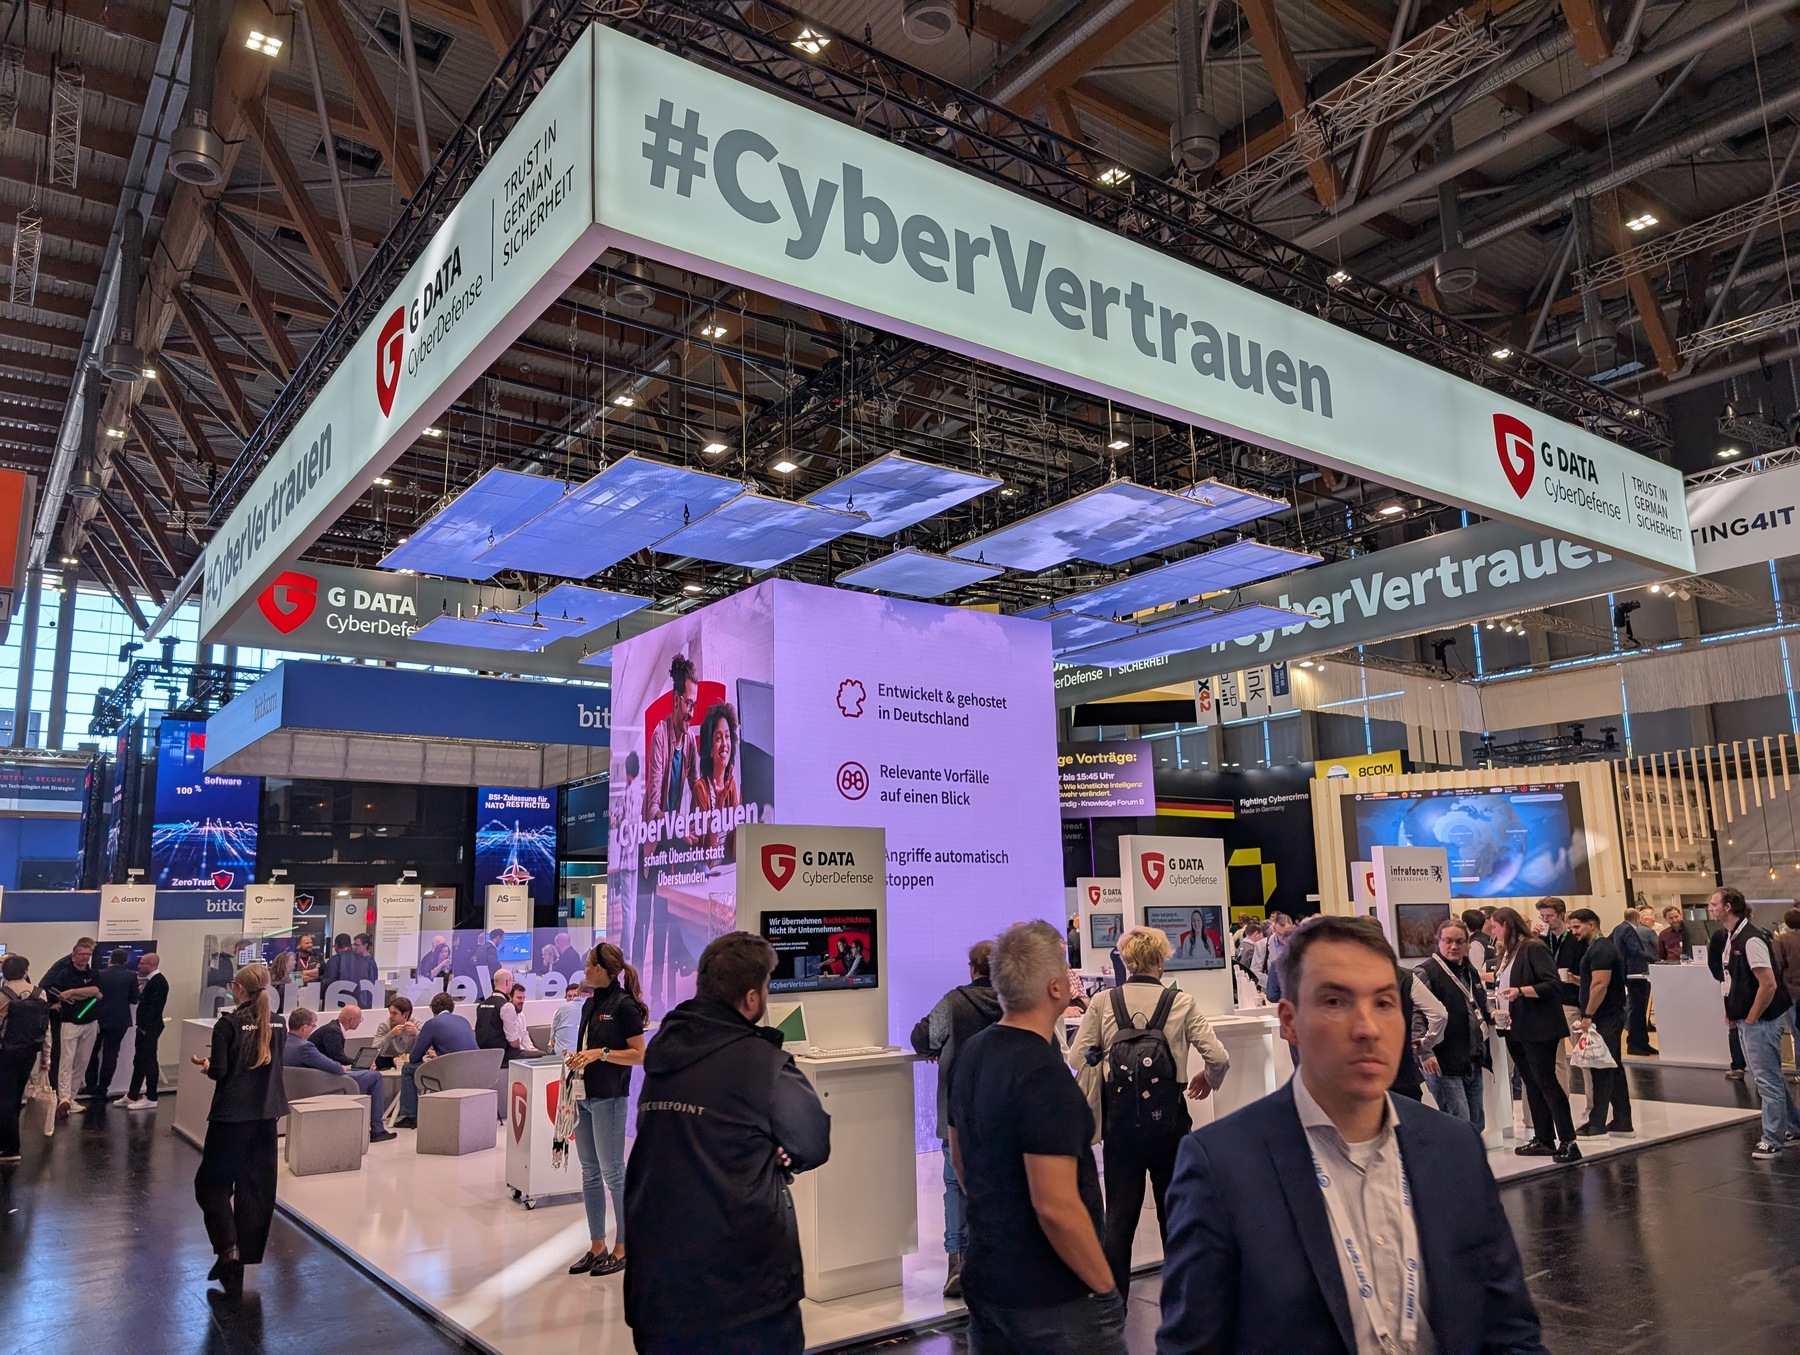
Für die „alten Häsinnen und Hasen“ der Branche waberte in diesem Jahr im wahrsten Sinne des Wortes wieder ein Hauch von CeBIT durch die Hallen. Zumindest an den ersten beiden Messetagen zwischen 11 und 15 Uhr war das Gedränge absolut CeBIT-like. Dazu trugen auch die Aussteller bei, die mit kreativen Gimmicks um Aufmerksamkeit buhlten – vornehmlich durch überdimensionale Maskottchen in den Gängen. Besonders in Erinnerung geblieben ist ein gangbreites Capybara, an dem man kaum vorbeikam: ein geschickter Magnet, um Besucher an den Stand zu locken, und gleichzeitig ein dankbares Fotomotiv.
Insgesamt ließ sich im Vergleich zu den Vorjahren ein leichter Wandel beim Publikum beobachten: Etwas weniger „Nerds“, dafür spürbar mehr „Business People“. Auch der Andrang von Schülern und Studierenden wirkte gefühlt geringer als sonst.
Wachstumsschmerzen und die Frage nach der Außenwirkung
Abseits der Stände drehten sich viele Gespräche weniger um reine Technik als um die strategische Zukunft der Messe selbst. Für das kommende Jahr ist bereits eine weitere Messehalle angekündigt, das Wachstum bei Ausstellern und Besuchern hält also an. Entsprechend wurde diskutiert, ob Distributoren und Systemhäuser künftig nicht eine eigene Halle erhalten sollten – das würde in den übrigen Hallen wertvolle Flächen für herstellerseitige Endkunden-Angebote freimachen. Gleichzeitig würde man sich eine bessere Orientierung durch thematische Sortierung der Hallen wünschen, doch welche Kriterien sollen hier angelegt werden und welche Ausnahmen werden zugelassen.
Gleichzeitig sorgte die geringe Außenwirkung der Messe erneut für Verwunderung. Zwar waren einige it-sa-Aussteller in Nürnberg selbst durch Plakate auf dem Weg vom Hauptbahnhof zur Messe sichtbarer als in den Vorjahren. Dennoch hätte man sich – gerade nachdem die kritische PHP-Schwachstelle wenige Tage zuvor prominent auch in populären und Leitmedien präsent war – deutlich mehr Strahlkraft über die IT- und Security-Bubble hinaus gewünscht. Themen wie digitale Souveränität betreffen schließlich die gesamte Wirtschaft und Gesellschaft; umso erstaunlicher, dass es der Messe (noch) nicht gelingt, dieses Momentum für eine breitere Öffentlichkeit zu nutzen.
Schließlich geht IT-Sicherheit uns alle an – das fängt in der Schule beim ersten Smartphone an und hört beim großen Rechenzentrum noch lange nicht auf. Gerade die Messegesellschaft sollte ein starkes Interesse daran haben, diese Branche sichtbarer nach außen zu tragen, zumal Deutschland hier echte Schwergewichte sowie einige der weltweit renommiertesten Forschungs- und Ausbildungszentren hervorgebracht hat. In einer Zeit, in der wir dringend nach handfesten Antworten für die Transformation vom klassischen Industrieland zum modernen Informationsland suchen, läge genau hier ein starker Hebel. Umso bedauerlicher, dass diese Chance bislang ungenutzt bleibt – hier bleibt auf Besserung im nächsten Jahr zu hoffen.
Angesichts der Zahlen stellt sich auch die Frage, wie lange das Wachstum in dieser Form weitergehen kann: Für den Bitkom bezifferte Susanne Dehmel auf dem Pressefrühstück bezifferte die jährlichen Schäden auf rund 211 Milliarden Euro – drei Viertel davon verursacht durch Cyberangriffe. Die Ausgaben für IT-Sicherheit liegen aktuell bei 14,3 Milliarden Euro und sollen im nächsten Jahr auf über 15 Milliarden steigen, was mittlerweile 18 Prozent des gesamten IT-Markts ausmacht. Noch immer zwei Prozent zu wenig, wie sie aus Sicht des Bitkom anmerkte.
Denkbar ist, dass wir künftig wieder eine stärkere Ausdifferenzierung erleben: Große Branchenmessen – wie etwa die DMEA oder die MEDICA im Gesundheitswesen – bauen bereits eigene IT bzw. IT-Sicherheitsbereiche auf. Wenn andere Branchenleitmessen nachziehen und eigene (IT-) Security-Schwerpunkte setzen, könnte das langfristig Publikum abziehen. Besonders ungünstig wird es im nächsten Jahr zudem für Anbieter mit Fokus auf den öffentlichen Sektor, wenn die it-sa und die schnell an Bedeutung gewinnende Smart Country Convention exakt auf denselben Termin fallen. Hier wundert man sich schon über die mangelnde Abstimmung zwischen den Messegesellschaften.
Unterm Strich bot die it-sa wieder einen hervorragenden Branchenüberblick und den idealen Rahmen zum Netzwerken: viele Hände geschüttelt, neue Themen angerissen, wertvolle Kontakte geknüpft. Auch wenn sich Messegespräche selten sofort in direkte Ergebnisse verwandeln, ist genau dieser persönliche Austausch unbezahlbar. Ich freue mich schon jetzt auf das nächste Jahr – dann hoffentlich wieder mit mindestens fünf unserer Kunden vor Ort.
Alle Bilder von vibrio: Michael Kausch, Dorothee Bader, Markus Pflugbeil. Der Text wurde komplett von mir verfasst und von der KI lediglich geringfügig sprachlich optimiert und auf Fehler geprüft.