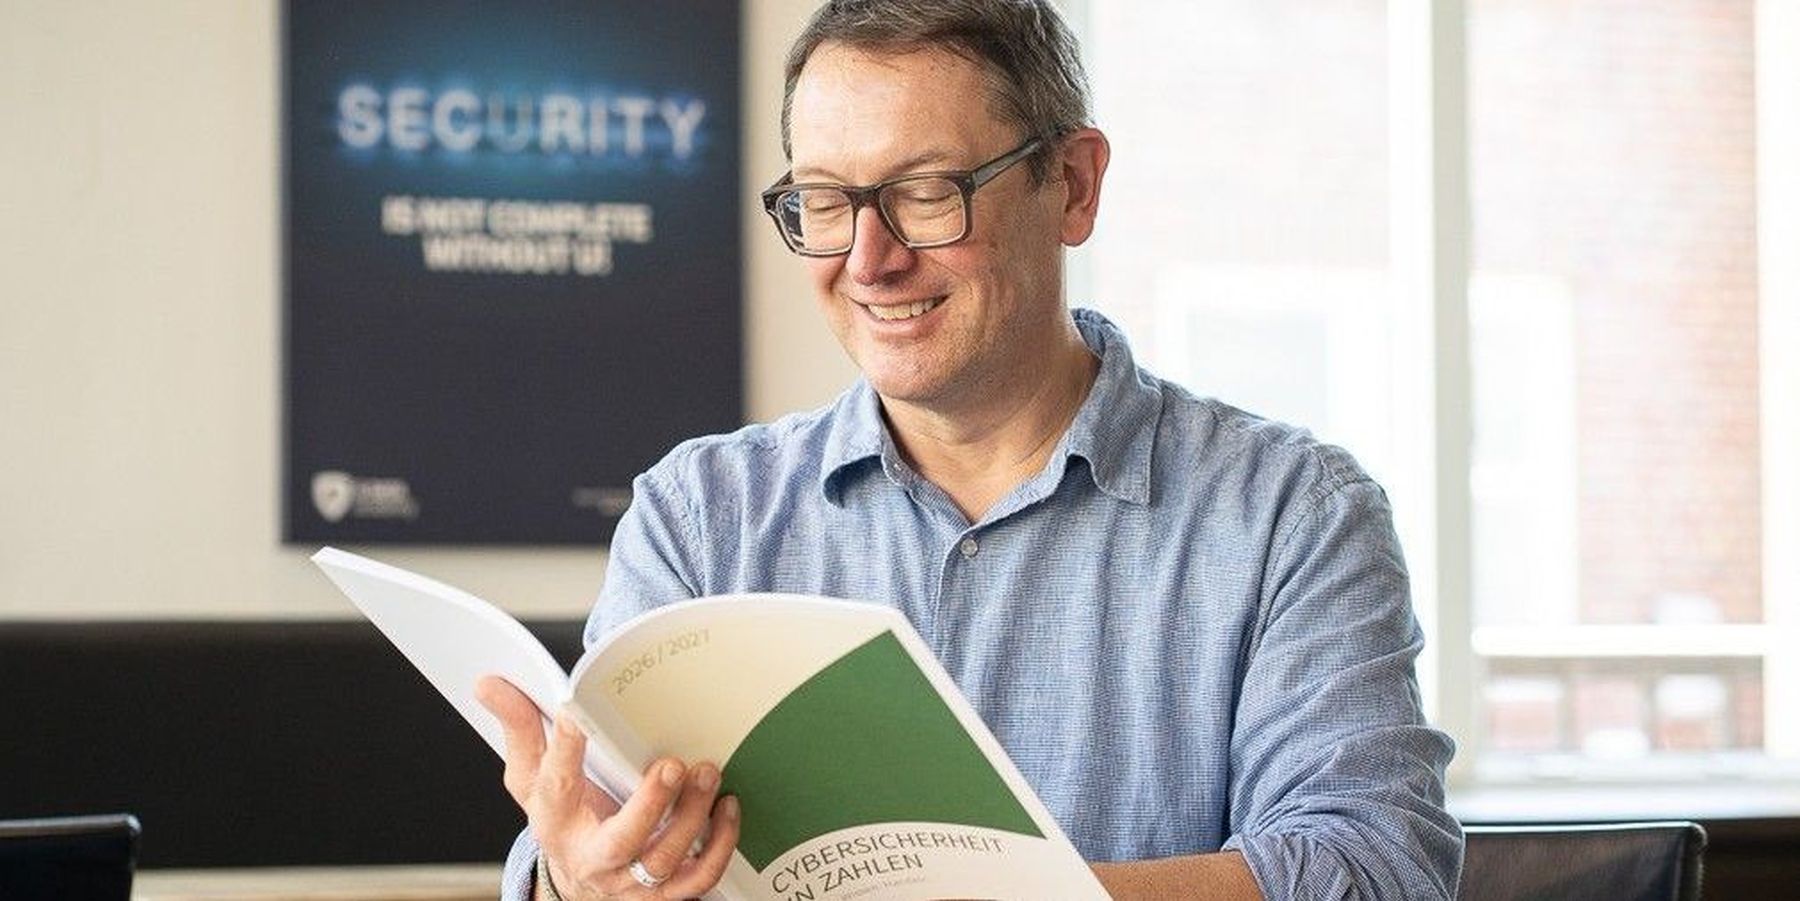
Stefan Karpenstein, PR-Manager bei der G DATA CyberDefense AG hält das druckfrische Magazin Cybersicherheit in Zahlen 2026 in Händen.

Cybersicherheit in Zahlen 2026:

Magazin von G DATA zeigt, wie der Fachkräftemangel die IT-Sicherheit in Deutschland gefährdet

Ein Gastbeitrag von Stefan Karpenstein, PR-Manager bei G DATA CyberDefense (im Titelbild)

Mit der repräsentativen Studie „Cybersicherheit in Zahlen“ geht G DATA CyberDefense in Zusammenarbeit mit Statista und brand eins alljährlich der Frage auf den Grund, wie es um die IT-Sicherheit von Unternehmen und Privatpersonen in Deutschland bestellt ist. Die Ergebnisse der sechsten Ausgabe zeigen vor allem eines: Vielen Unternehmen fehlen Fachkräfte – während gleichzeitig KI, neue regulatorische Anforderungen und technische Abhängigkeiten zusätzliche Arbeit verursachen.

Repräsentative Studien haben für die Unternehmenskommunikation einen hohen Wert: Sie liefern unabhängig erhobene Daten, die Aussagen glaubwürdig machen. Gerade in einem Themenfeld wie der IT-Sicherheit ist das ein Vorteil. Der Grund: Viele Statistiken zeichnen ein bedrohliches Bild und sind häufig sehr technisch und schwer verständlich, da sie mit Fachbegriffen überladen sind. Umso wichtiger ist es, die Ergebnisse verständlich einzuordnen und nicht nur mit Bedrohungsszenarien zu arbeiten. Außerdem erhöhen die Statistiken die Chance auf redaktionelle Platzierungen erheblich gegenüber rein produktbezogener Kommunikation. Das zeigen uns jedes Jahr die zahlreichen Gespräche mit Redakteurinnen und Redakteuren von Leit- und Fachmedien. Aber die Ergebnisse der Studie tragen noch viel weiter. Sie lassen sich für unterschiedlichste Formate weiternutzen – Fachbeiträge, Social-Media-Content, Infografiken oder Pressemitteilungen – und bieten über mehrere Monate hinweg wieder verwendbares, datengestütztes Material und helfen uns dabei, IT-Sicherheit auch außerhalb der Fachcommunity verständlich zu vermitteln.

Mit der diesjährigen Ausgabe von „Cybersicherheit in Zahlen“ haben wir das halbe Dutzend vollgemacht. Manche Dinge haben wir im Laufe der Jahre verändert und beispielsweise Themenschwerpunkte neu gesetzt. Stand vor sechs Jahren noch das Thema Homeoffice auf dem Fragebogen, drehen sich jetzt Fragen um digitale Souveränität und Regulatorik. Andere Inhalte fragen wir jedes Jahr ab und sehen so, wie sich die Einschätzungen im zeitlichen Verlauf verändern. Noch eine Sache haben wir beibehalten: die Stichprobengröße. Mehr als 5.000 Arbeitnehmerinnen und Arbeitnehmer in Deutschland wurden im Rahmen einer repräsentativen Online-Studie zur Cybersicherheit im beruflichen und privaten Kontext befragt. Die Fachleute von Statista haben die Befragung eng begleitet und präsentieren dank einer Stichprobengröße, die weit über dem branchenüblichen Standard liegt, belastbare und valide Marktforschungsergebnisse.

Interessante Ergebnisse im Überblick:

1. Bedrohungslage: KI verschärft Angriffe und hilft bei der Abwehr

  • Ein Drittel rechnet mit einer erheblichen Verschärfung der Bedrohungslage durch KI. 40 Prozent erwarten, dass einzelne Angriffsszenarien wahrscheinlicher werden (zum Beispiel bessere Phishing-Mails, automatisierte Schwachstellensuche). 


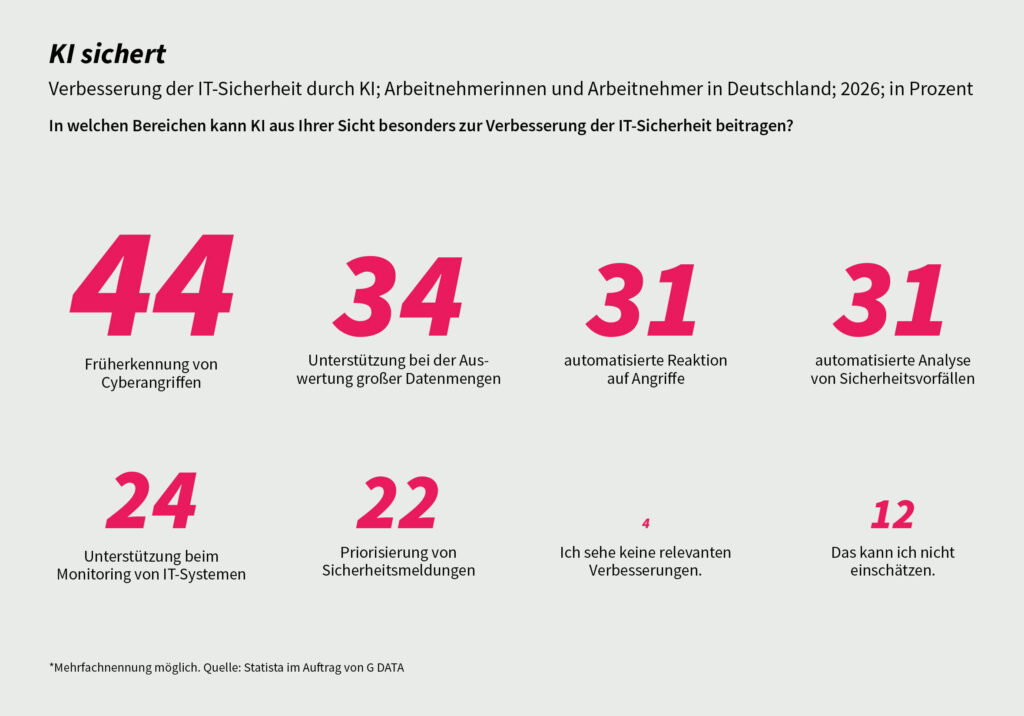
  • Gleichzeitig hilft KI bei der Abwehr: Zwei von fünf Befragten sehen Vorteile bei der Früherkennung von Angriffen, 31 Prozent bei automatisierten Reaktionen beziehungsweise bei der Vorfallsanalyse. Das erklärt den Trend zu Extended-Detection-and-Response-Lösungen, die sicherheitskritische Ereignisse nicht isoliert, sondern über verschiedene Bereiche der IT-Infrastruktur hinweg betrachten. 


  • Trotzdem bleibt der Mensch entscheidend: 30 Prozent halten menschliche Expertise für unverzichtbar.
Studie "Cybersicherheit in Zahlen 2026": Umfrageergebnisse zur Frage, wie KI zur Verbesserung der IT-Sicherheit beitragen kann.

2. Regulierung schafft Sicherheit, kostet aber Ressourcen

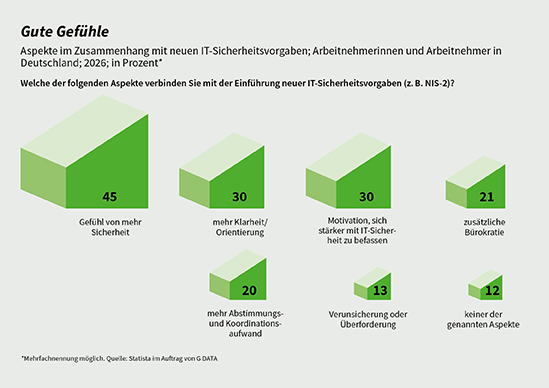
  • 45 Prozent verbinden mit Vorgaben wie NIS-2 ein Gefühl von mehr Sicherheit, ein Drittel mehr Klarheit. Und 30 Prozent sehen darin eine Motivation, sich intensiver mit dem Thema zu befassen.


  • Kritische Stimme: Jeder Fünfte beklagt mehr Bürokratie/Koordinationsaufwand. 


  • Bei Befragten aus IT-Security, IT, Geschäftsführung oder Vorstand sagen 70 Prozent, dass regulatorische Pflichten Ressourcen binden. Diese stehen dann nicht für aktive IT-Sicherheitsmaßnahmen (Monitoring-Auswertung, Patch-Management, Incident Response) zur Verfügung.
Studie "Cybersicherheit in Zahlen 2026": Umfrageergebnisse zu der Frage, ob regulatorische Vorgaben das Sicherheitsgefühl beeinflussen.

3. Digitale Souveränität: Das Verständnis bleibt uneinheitlich

  • Beim spontanen Begriffsverständnis dominiert Datenkontrolle (25 Prozent), gefolgt von besserem Schutz vor Cyberangriffen (knapp 20 Prozent), Unabhängigkeit von ausländischen Anbietern (18 Prozent) und Betrieb ohne externe Dienstleister (fast 17 Prozent). 


  • Größte Hindernisse bei der Umsetzung: Fachkräftemangel und technische Abhängigkeiten (je 15 Prozent), fehlende gleichwertige Alternativen (14 Prozent), hohe Wechselkosten (13 Prozent).

4. Fachkräftemangel: Der unterschätzte Sicherheitsfaktor

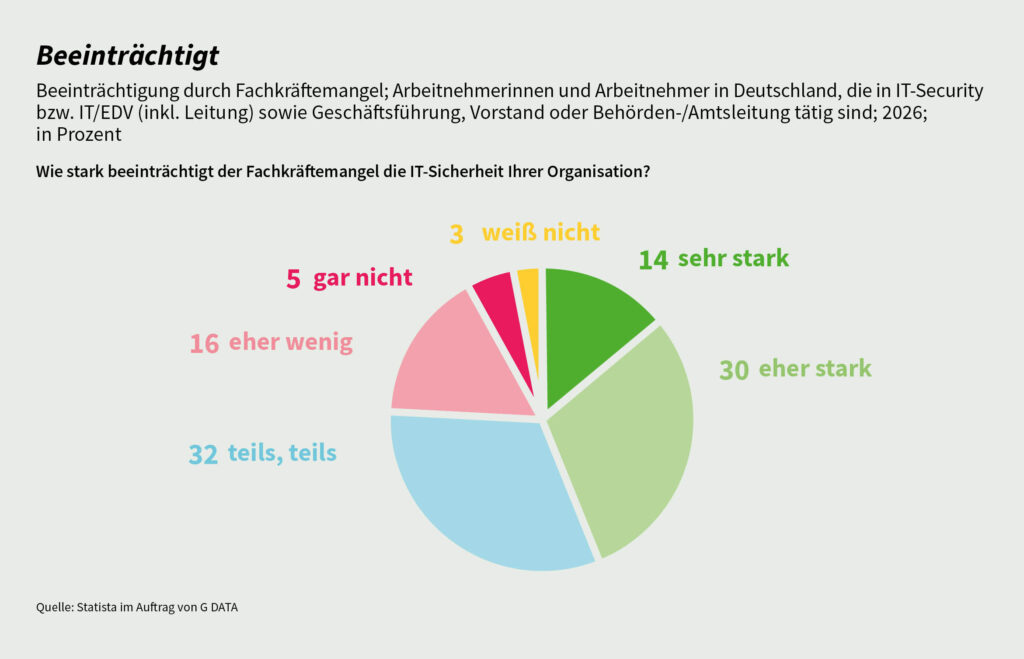
  • Drei Viertel der Verantwortlichen (IT-Security, IT, Geschäftsführung) sagen, dass fehlendes Personal die IT-Sicherheit ihrer Organisation beeinträchtigt – 44 Prozent sprechen von starken bis sehr starken Einschränkungen. 


  • Die konkreten Folgen: verzögerte Updates und unzureichend ausgewertete Sicherheitsmeldungen.
Studie "Cybersicherheit in Zahlen 2026": Umfrageergebnisse zu der Frage, ob der Fachkräftemangel die IT-Sicherheit beeinträchtigt.

Mein Fazit

IT-Sicherheit lässt sich 2026 nicht isoliert betrachten: Technologie, Regulatorik, digitale Souveränität und Personalressourcen sind eng verzahnt. Mehr Technologie allein löst das Problem also nicht. Insbesondere dann nicht, wenn Personal für Updates, Monitoring und Incident Response fehlt. Für unsere Kommunikation können wir diese Narrative sehr gut nutzen.

Titelbild ©G DATA CyberDefense AG

Beitrag teilen

LinkedIn
Facebook
Pinterest
XING
Telegram
WhatsApp
Threads
Email
Print

Weitere interessante Artikel

mythos

Tim Berghoff von G DATA CyberDefense über den Mythos von Anthropic

Tim Berghoff von G DATA entzaubert in einem lesenswerten Artikel den Mythos um Anthropics Mythos. Der Security Evangelist des deutschen IT-Sicherheits-Experten hinterfragt erst einmal kritisch die Behauptung der Anthropic-Entwickler, dass Mythos in der Lage sei, Tausende selbst jahrzehntealte Sicherheitslücken zu finden. Für IT-Sicherheits-Spezialisten sieht Tim Berghoff vor allem zwei Herausforderungen: Zum Einen müssen sie mit der Flut neu entdeckter Schwachstellen in ihren IT-Systemen klar kommen. Zum Anderen müssen sie damit rechnen, dass früher oder später Cyber-Kriminelle Anthropics Mythos nachbauen.

Weiterlesen »

40 Jahre G DATA – große Geburtstagsparty mit 250 Gästen

In Bochum verstehen sie, zu feiern. Und Grund genug hatte der inhabergeführte IT-Security-Spezialist: Auf 40 spannende und erfolgreiche Jahre konnte unser Kunde G DATA CyberDefense AG am vergangenen Freitag zurückblicken. Und alle waren sie gekommen, um den runden Geburtstag zu feiern.

Weiterlesen »

Schreibe einen Kommentar

Deine E-Mail-Adresse wird nicht veröffentlicht. Erforderliche Felder sind mit * markiert